

ファイナンスにおける環境・社会に関するリスクの管理
リスク管理の考え方
MUFGは、さまざまな環境・社会課題に関するリスクをグループの持続的な成長に向けた経営を行う上で重要な課題と認識しています。
また、事業活動によって生じるリスクについても把握し、その管理と低減に努めています。MUFGでは、これらのサステナビリティに関わるリスクに対して、MUFG環境方針とMUFG人権方針に基づく「MUFG 環境・社会ポリシーフレームワーク」の枠組みの中で管理しています。本フレームワークは経営会議の傘下にあるサステナビリティ委員会にて審議され、グループの企業価値の毀損に繋がる評判リスクの管理の枠組みと整合するように構築されています。また、環境・社会にかかる機会およびリスクへの対応方針・取り組み状況は、テーマに応じてリスク管理委員会や投融資委員会、与信委員会においても審議・報告を行っています。各委員会の審議内容は経営会議への報告後、取締役会において報告・審議され、取締役会が環境・社会課題に関するリスクを監督する態勢としています。なお、 本フレームワークは、各地の法令遵守のもとで適用されます。
リスクアセスメントプロセス
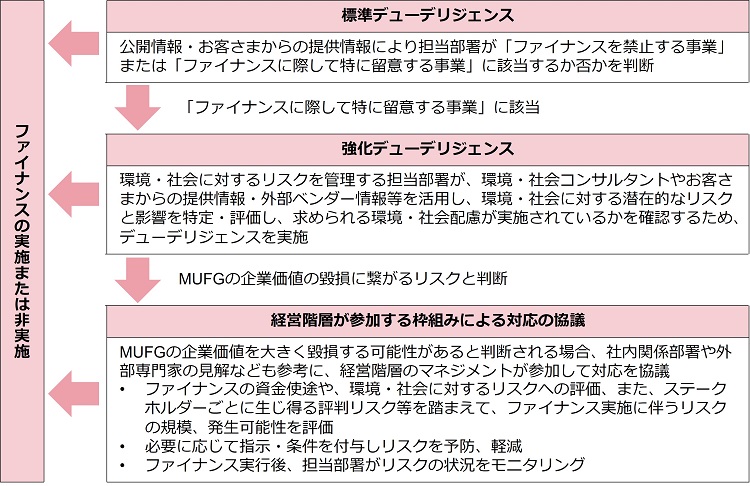
MUFGがファイナンスの対象とする事業の環境・社会に対するリスクの特定・評価は、お客さまと直接接点を持つ部署が「標準デューデリジェンス」を行います。これにより、対象事業が特に留意が必要と判断された場合、「強化デューデリジェンス」を実施し、ファイナンスの実行の可否を決定します。
また、対象事業の環境・社会に対するリスクが重大であり、MUFGの企業価値の毀損に繋がりうる、評判リスクに発展する可能性がある事業については経営階層が参加する枠組みにおいて対応の協議を行っています。また、銀行では大規模なプロジェクトによる環境・社会に対するリスクと影響を特定、評価、管理するための枠組みである赤道原則を採択し、ガイドラインに沿ったリスクアセスメントを行っています。
ファイナンス対象事業の環境・社会に対するリスクまたは影響を特定・評価するプロセス
主要なリスクと対応
| ファイナンスを禁止する事業 | ファイナンスに際して特に留意する事業 |
|---|---|
|
【セクター横断的な項目】 ・先住民族の地域社会へ負の影響を与える事業 ・非自発的住民移転に繋がる土地収用を伴う事業 ・保護価値の高い地域へ負の影響を与える事業 ・紛争地域における人権侵害を引き起こす、または助長する事業、あるいは人権侵害と直接的に結びついている事業
【特定セクターに係る項目】 ・石炭火力発電 ・鉱業 ・石油・ガス(オイルサンド、北極開発、シェールオイル・ガス、パイプライン) ・大規模水力発電 ・バイオマス発電 ・森林・農業(林業・紙パルプ、パーム油、大豆、牛肉、その他農業) ・漁業・養殖 |
サイバーセキュリティ
基本方針
サイバーセキュリティ管理態勢
ガバナンス態勢
MUFGでは、国際的なガイドラインを参考にサイバーセキュリティの基準を整備し、戦略の策定や体制の構築、およびセキュリティ対策強化に向けた企画・推進を行っています。
年々、高度化・巧妙化するサイバー攻撃・犯罪への対応として、経営主導による管理態勢を強化するため、「サイバーセキュリティ経営宣言」を表明しています。グループCISO(Chief Information Security Officer)のリーダーシップのもと、2022年には専門組織であるサイバーセキュリティ推進部をシステム企画部の傘下から独立させました。取締役会等への年2回以上の適時適切なレポーティングを通じ、環境の変化に応じた合理的な経営判断ができるガバナンス態勢を整備しています。これにより、効果的かつ効率的なサイバーセキュリティ戦略の推進と、サイバー攻撃に対する日々の防衛に努めています。
管理態勢
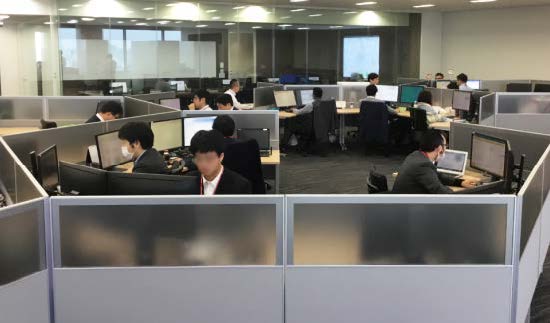
- MUFG-CSFC(MUFG Cyber Security Fusion Center)執務室
サイバーセキュリティ管理態勢(MUFG)
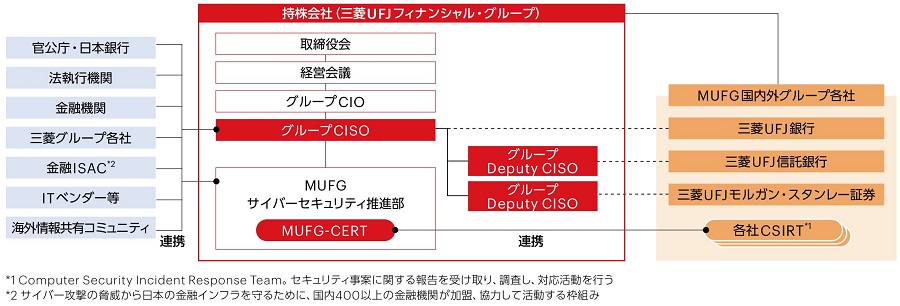
サイバーセキュリティに対する主な取り組み
高まる脅威に対応したセキュリティ対策
MUFGでは、サイバー攻撃の脅威に関する情報を収集・分析する専担組織を組成し、新たに確認された脆弱性や過去の攻撃事案による影響度合いの調査およびそれに対する是正措置などを、グループ・グローバルで集中的に指揮管理しています。また、外部に公開しているシステムについては、意図しない対応漏れや設定不備が存在していないことを日々確認しています。
インターネットバンキングをはじめとするインターネット上での電子決済の利用が急増していることに伴い、こうしたオンラインサービスを狙ったサイバー犯罪も社会的課題となっています。MUFGでは、お客さまに安全なサービスを安心してご利用いただくため、個人認証の強度の確保や脆弱性対策の徹底、脅威動向の分析や異常検知、不正な取引のモニタリングなどに取り組んでいます。
また、必要に応じてPCI DSS(Payment Card Industry Data Security Standard)などの外部認証を取得しており、当社システムの信頼性向上に努めています。
このように当社では継続的に対策の強化に取り組んでいますが、フロンティアAIを始めとした著しい技術進化もあり、すべての攻撃を未然に防ぐことは容易ではなくなっています。こうした有事に備え、適切なエスカレーションフローや当局・規制機関等外部を含めた情報連携、意思決定、お客さまなどの対外向け広報、技術的対応等を確実かつ迅速に⾏えるよう対応プロセスを定めるとともに、経営層や関係各部を交えた定期的な演習や訓練の実施を通じてスキル醸成を図っています。
デジタルトランスフォーメーションへの対応
セキュリティ専門人材の育成
サイバーセキュリティの対策は、ガバナンスやインテリジェンス、リスク管理から、エンジニアリング、監視オペレーション、インシデント対応まで多岐にわたります。MUFGではその全ての機能を自社のチームで管理運営しています。
これら一つひとつの対策を実践するために、必要とされる人材とスキルセットを体系的に整理し、各自のスキルレベルや担当業務、次のステップアップを考慮しながら、社内外の講習や演習を組み合わせた人材育成プログラムにより、メンバーの専門性の向上に努めています。また、新しい技術や利用環境の変化、サイバー攻撃の変化にも柔軟に適応すべく、セキュリティ対策の向上に果敢に挑戦することを通してプロフェッショナルとしての成長に繋げています。このような取り組みを通じ、専門人材による各専門領域での活動が高く評価され、2025年5⽉にMUFG は⼀般社団法⼈⾦融ISAC(注)より2024年度年間表彰を受けました。
- サイバー攻撃の脅威から⽇本の⾦融インフラを守るために、国内400以上の⾦融機関が加盟、協⼒して活動する枠組み
カルチャーの醸成とサイバーセキュリティ教育
金融インフラを安定的に稼働させるためには、社員一人ひとりがサイバーセキュリティの重要性を理解し、何をすべきか共に考え、同業他社や官公庁とも協働して取り組むカルチャーの醸成が不可欠です。
サイバーセキュリティに携わる社員だけでなく、サービスの企画推進に携わる、派遣やパートを含めたグループの社員を対象に、サイバー攻撃の脅威への必要な対策を習得するための教育プログラムを実施しています。また、主要グループ会社向けにeラーニングの提供やフィッシングメール訓練、サイバー攻撃への注意喚起と対応策を周知するニュースレターを発行しているほか、グループ企業を広く対象にしたセミナーを開催しています。さらに、内閣サイバーセキュリティセンターや金融庁、警視庁主催の各種訓練・演習への参加など、さまざまな活動にも積極的に取り組んでいます。
2022年7月に社会全体でのサイバーセキュリティ人材育成に向けて産学官連携で協定を締結しました。この協定を通じて、異業種や大学との相互交流を広げ、MUFGとしてのサイバーセキュリティ対策の向上に繋げていきます。また、MUFGの知見を社会にも還元し、社会全体のサイバーセキュリティ向上に貢献します。
金融犯罪対策
特殊詐欺の被害防止対策
全国で多発している特殊詐欺やSNS型投資・ロマンス詐欺等による被害を防止するため、ATMコーナーでは、ポスターやATM画面等で注意喚起を行うとともに、携帯電話が詐欺の手口で悪用されることを踏まえ、携帯通話禁止運動を推進しています。
また、犯罪による被害抑止のため、一部のお客さまを対象に、被害懸念のあるATM取引について取引制限を実施しています。
さらに、三菱UFJダイレクトでは、利用登録や利用限度額の引き上げの際に詐欺被害防止に向けた注意喚起を行うとともに、送金取引をモニタリングし、不審な取引を検知した場合にはお客さまへの確認を行っています。
加えて、店頭での多額の現金引き出しや振込の受付に際しては、係員が直接注意を呼びかけ、お取引の内容・目的等をお伺いするほか、必要に応じて警察と連携するなど、被害防止に取り組んでいます。
口座の不正利用防止対策
さらに、口座開設時は、ご本人であることの確認やご利用目的等をお伺いしており、また、配布チラシやホームページ等で口座の売買・譲渡・貸与(口座レンタル)のいわゆる「闇バイト」への関与が犯罪に該当することについて注意喚起を行う等、銀行口座が犯罪に利用されないように努めています。
また、不正利用が疑われる口座については、継続的なモニタリングを実施するとともに、必要に応じて取引制限や口座の利用停止などを行い、犯罪に利用されないよう取り組んでいます。
万が一関与してしまった場合の対処法や、被害防止策についてもホームページ等で情報を提供しております。
偽造・盗難キャッシュカード被害防止対策
インターネットバンキングのセキュリティ対策
インターネットバンキング取引では、フィッシング詐欺やマルウェアによる第三者の不正アクセス、ご契約者本人へのなりすまし等に対し、適切なセキュリティ対策を構築しています。
送信元を確認できる「電子署名」を導入し、お客さまに送信したメールが途中で改ざんされた場合、警告メッセージが表示される等の対策を講じています。
また、インターネットバンキング等の取引画面において、真正なサーバーに接続されているかどうか、お客さまのパソコンから確認していただくことができます。
個人のお客さまには、個人向けインターネットサービス「三菱UFJダイレクト」(三菱UFJ銀行)、「三菱UFJ信託ダイレクト」(三菱UFJ信託銀行)において、お取引ごとに1回限り有効のパスワードを表示する「ワンタイムパスワード」等の認証手段を提供しています。
また、認証機能の高度化にも取り組んでおり、例えば、「三菱UFJダイレクト」において、フィッシング詐欺への耐性を持つ多要素認証サービス「MUFGあんしんパス」を提供する等、第三者による不正取引リスクの低減を図っています。
三菱UFJモルガン・スタンレー証券株式会社では、当局監督指針等に即した不正アクセスリスクの低減策を導入しています。例えば、オンライントレードログイン時のパスキー認証必須化、当社配信メールへの認証規格導入による真正なロゴ表示等により、第三者による不正アクセス・取引リスクの低減を図っています。
一方、法人のお客さまには、法人向けインターネットサービス「BizSTATION」(銀行)、「MUTBビジネスダイレクト」(信託)において、それぞれ「ワンタイムパスワードカード」(銀行)、「トランザクション認証用トークン」(信託)等を提供しております。
クレジットカードの不正利用に対する取り組み
ニコスは、クレジットカードの会員データを安全に取り扱うことを目的として策定された、クレジットカード業界のセキュリティ国際基準「PCI DSS(Payment Card Industry Data Security Standard)」に準拠するため、全社的な取り組みを行っています。クレジットカード事業に関わるシステムの準拠認定を取得し、セキュリティの維持・向上に努めています。
また、悪質なカード犯罪にお客さまが巻きこまれないようにするためにAI等を活用した「不正使用検知システム」を導入し、お客さまのクレジットカードが第三者に不正に使用されていないかのモニタリングを24時間365日体制で実施しています。
お客さまに安心してカードをご利用いただくため、不審なお取引を検知した場合には、その取引を保留し「保留取引ご確認メール」、または取引成立後にお電話もしくはSMS(ショートメッセージサービス)にてご本人のご利用であるかの確認をしています。なお、お客さまご自身のご利用でないことが判明した場合には、不正使用被害の防止のため、お手持ちのカードの利用を停止し、カード番号を変更した新しいカードへ差し替える手続きを行います。
ISO/IEC27001認証の取得
ニコスの「NICOS」ブランド各事業にかかわる本番システムの運用部門は、情報セキュリティマネジメントシステムの国際規格「ISO/IEC27001」の認証を取得し、情報セキュリティレベルの向上に取り組んでいます。